
为什么身份验证是你的第一道防线
大多数数据泄露并不是从破解复杂的加密开始的,而是从一个被盗的账户开始的。正因如此,身份验证,即用户证明自己确实是其所声称身份的方式,已经成为任何企业应用中最重要的安全层。如今,仅靠一个密码已经太过薄弱,无法依赖:密码会被泄露、被猜中,还会在许多网站上被重复使用。
什么样的身份验证才算安全?
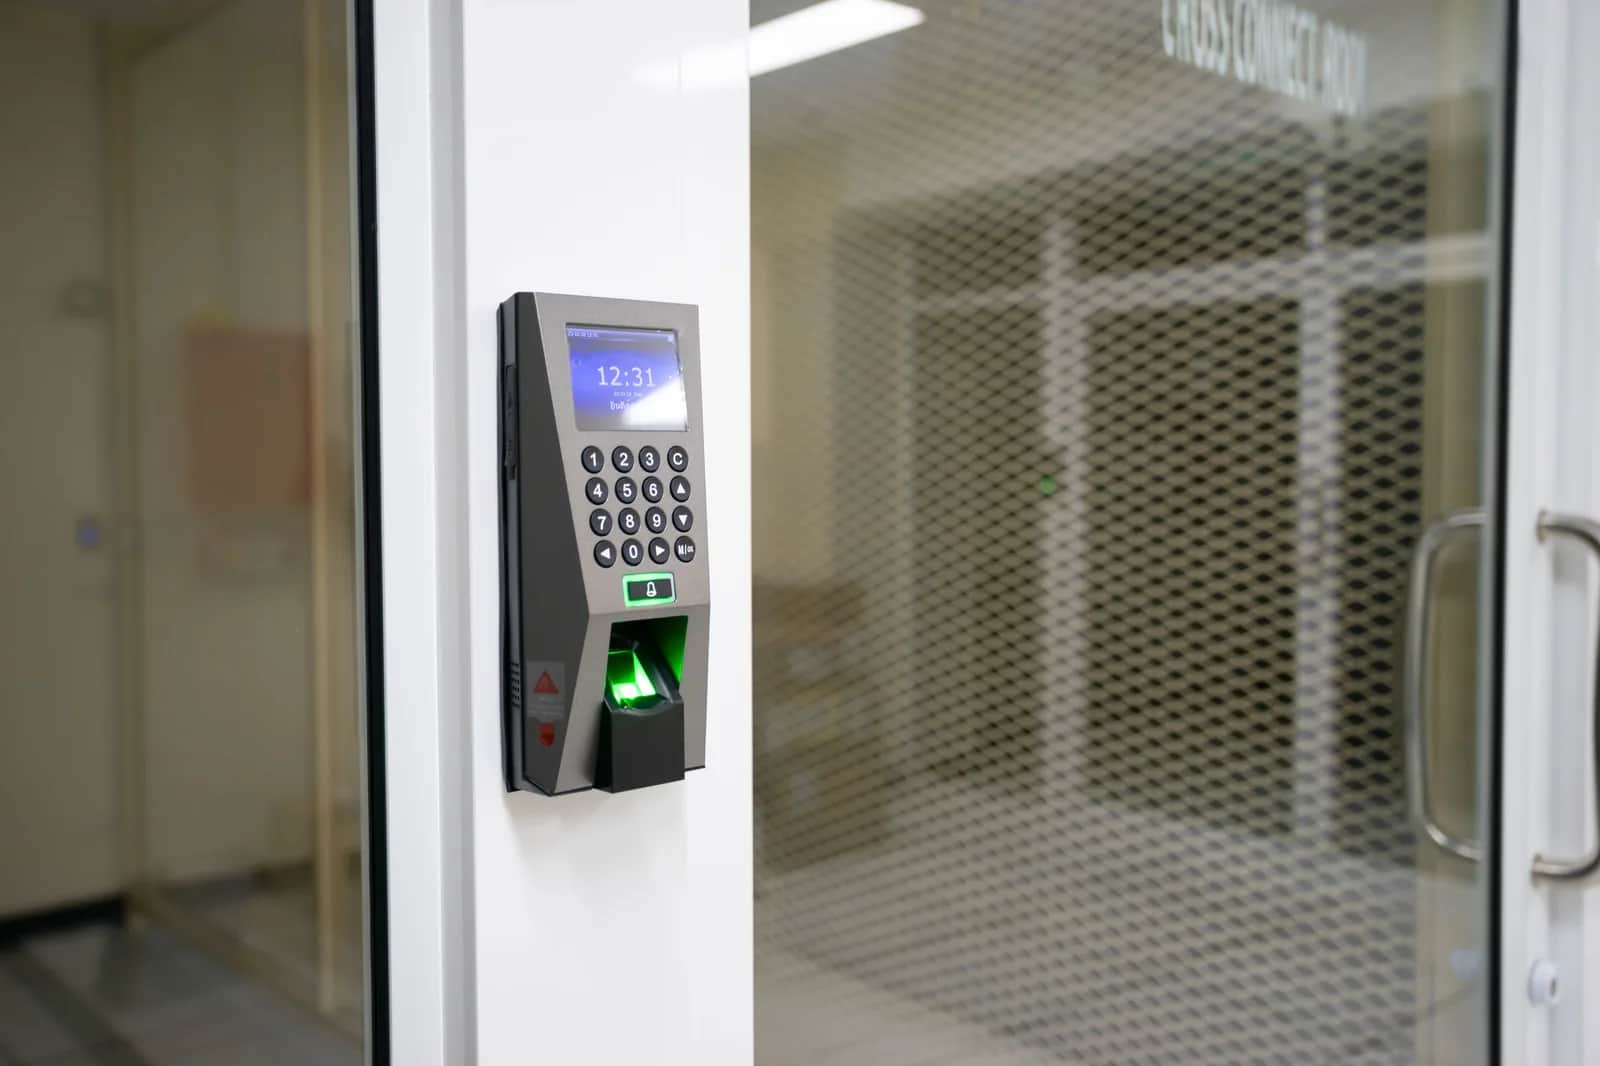
- 多因素身份验证(MFA):增加第二个因素(手机上的验证码或指纹),就能让被盗的密码单独使用时毫无用处。
- 正确存储密码:以哈希形式存储,绝不以明文保存,这样即使数据库泄露,密码也不会暴露。
- 严格的会话管理:设置会话过期、安全退出登录,以及无法重复使用的令牌。
- 智能策略:检测可疑的登录尝试并限制尝试频率,而不是用复杂的规则给用户增加负担。
什么是单点登录(SSO)?
SSO让用户只需登录一次,就能访问多个应用,而无需每次都重新输入凭据。想象一下,一名员工只需一次安全登录,就能打开电子邮件、人力资源系统和CRM。其好处是双重的:体验更便捷,安全性也更高,因为身份管理集中在一个管控良好的地方,而不是分散在各处的密码之中。
员工每多记一个密码,就多了一扇可能被敞开的门。
什么时候需要SSO?
团队使用的应用越多,SSO的价值就越大:遗忘的密码更少,可以在一个地方开通和撤销员工的访问权限(这在员工离职时至关重要),还能实施统一的安全策略。对于处理敏感数据的组织来说,结合MFA的SSO已经成为一项标准,而不是奢侈品。
Origami如何提供帮助
在Origami,我们按照现代标准(MFA、安全存储、完善的会话管理)构建身份验证,并将你的应用与OAuth 2.0和OpenID Connect等标准SSO解决方案集成,或将其连接到你现有的企业身份系统。我们的目标是提供强大而又不拖慢员工工作的安全保障。
常见问题
SSO和MFA有什么区别?
SSO通过一次登录统一多个应用的访问,而MFA则增加第二个验证因素来加强登录本身;最稳妥的做法是将两者结合起来。
SSO是"一把钥匙",会不会降低安全性?
恰恰相反,只要实施得当:安全性集中在一个管控良好的点上,并配有MFA和监控,这比几十个分散的弱密码要好得多。
小企业需要SSO吗?
如果你的团队使用多个应用,那就需要:它能简化管理,并在员工离职时堵住被遗忘账户的漏洞。
外部用户(客户)怎么办?
你可以通过可信的服务商(如Google)或国家数字身份提供登录,同时保持相同的安全标准。





